【11/2更新】PHP脆弱性 php2shell(CVE-2026-109618・109619)とは?時系列・修正版・各社の対応|RHEL・Ubuntu・AlmaLinux ほか
2026年10月21日、PHPの開発元(The PHP Group)が、認証なしで遠隔からサーバー上のコードを実行される(RCE)重大な脆弱性2件を修正したセキュリティリリースを公開しました。CVE番号は CVE-2026-109618 と CVE-2026-109619、深刻度はいずれも CVSS v4.0 で 9.2(Critical) です。セキュリティ業界では「php2shell」と呼ばれています。
PHPはWordPress・Laravel・Drupal・EC-CUBEなど、国内の多くのWebサイトや業務システムの土台になっている言語です。公開前から情報が漏れて攻撃コードが出回ったこともあり、高市早苗首相が自身のXで「今夜に対応して頂きたい大至急のお願い」と国民に呼びかける異例の事態になりました。
この記事では、Webサイトや業務システムを運用している企業の担当者に向けて、何が起きたのか、自社が影響を受けるのか、今すぐ何をすべきかを図解で整理します。

結論:PHPを使っているなら、いますぐ修正版へ更新してください。 PHP 8.1以前は公式の修正版が出ません。設定による緩和策は一時しのぎで、完全な対策は更新だけです。
社内に担当者がいない・サーバー会社に任せている方へ:「何を確かめ、誰に何を頼めばよいか」を WordPress のサイトを持つ会社向けにまとめた記事(PHP脆弱性でWordPressのサイトは大丈夫?経営者・担当者が今すぐやる3つのこと)で解説しています。
PHP脆弱性の対応をお手伝いします
PHPのバージョンの確認、修正版への更新、PHP 8.1以前からの移行、10月17日以降のログの調査を、エンハンスドが代わりに行います。WordPress・Laravel のサイトや、保守の窓口が無いサイトもご相談ください。
【10月22日 追記】公表前から狙われ、攻撃の試みは数百万件に
修正版の公開後、攻撃の状況について新しい情報が出ています。
- 公表の4日前から狙われていた:AWS は、脆弱性が公表される4日前の 10月17日 に、おとりのサーバーで悪用の試みを観測しました。公表後は数時間で新しい攻撃コードが現れ、広く悪用されているとしています(AWS)。公表前の試みが実際に成功したかどうかは、分析中とされています
- 攻撃の試みが急増:Cloudflare の CEO によると、同社が観測した試みは、公表前の約10時間で数千件だったのが、公表後45分で数万件、2時間以内に数十万件となり、その後数百万件に達しました(ITmedia NEWS)
このため、侵害の確認は 10月17日以降のログを対象にしてください。 AWS は、ファイルのアップロードの POST に PHP_SESSION_UPLOAD_PROGRESS という文字列が含まれていないかの確認も勧めています。
公表から11月2日までの出来事はphp2shell の時系列(年表)に、Palo Alto Networks・Akamai・Zabbix・Drupal・Red Hat などの対応状況は各社・各製品の対応状況にまとめています。
php2shell(CVE-2026-109618・109619)の概要
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-109618 / CVE-2026-109619 |
| 通称 | php2shell |
| 深刻度 | CVSS v4.0 基本値 9.2(Critical)※2件とも |
| 脆弱性の種類 | 認証不要のリモートコード実行(RCE)、解放後使用(Use After Free)など |
| 修正版 | PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 |
| 修正版の公開 | 2026年10月21日(日本時間の夜) |
| 公式アドバイザリ | GHSA-w8hw-w9fx-j79w / GHSA-6wmf-4rv5-p3rp |
CVSSベクトルは2件とも CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N です。ネットワーク越しに、ログインなしで攻撃でき、成功すると被害が大きいという評価です。なお、セキュリティ企業 watchTowr は、より深刻な CVSS 10.0 と評価しています(GMO Flatt Securityより)。
攻撃の仕組み

- CVE-2026-109618:メモリ不足(OOM)で処理が中断されたとき、準備途中のデータが残ってしまう。Apache の mod_php では既定の設定のまま攻撃が成立すると検証されています(GHSA-w8hw-w9fx-j79w)
- CVE-2026-109619:解放済みのメモリを指す状態がワーカーに残り、次のリクエストが使ってしまう。既定で有効な「セッションのアップロード進捗」機能を使い、mod_php と PHP-FPM の両方で攻撃が確認されています(GHSA-6wmf-4rv5-p3rp)
なぜここまで大きな騒ぎになったのか
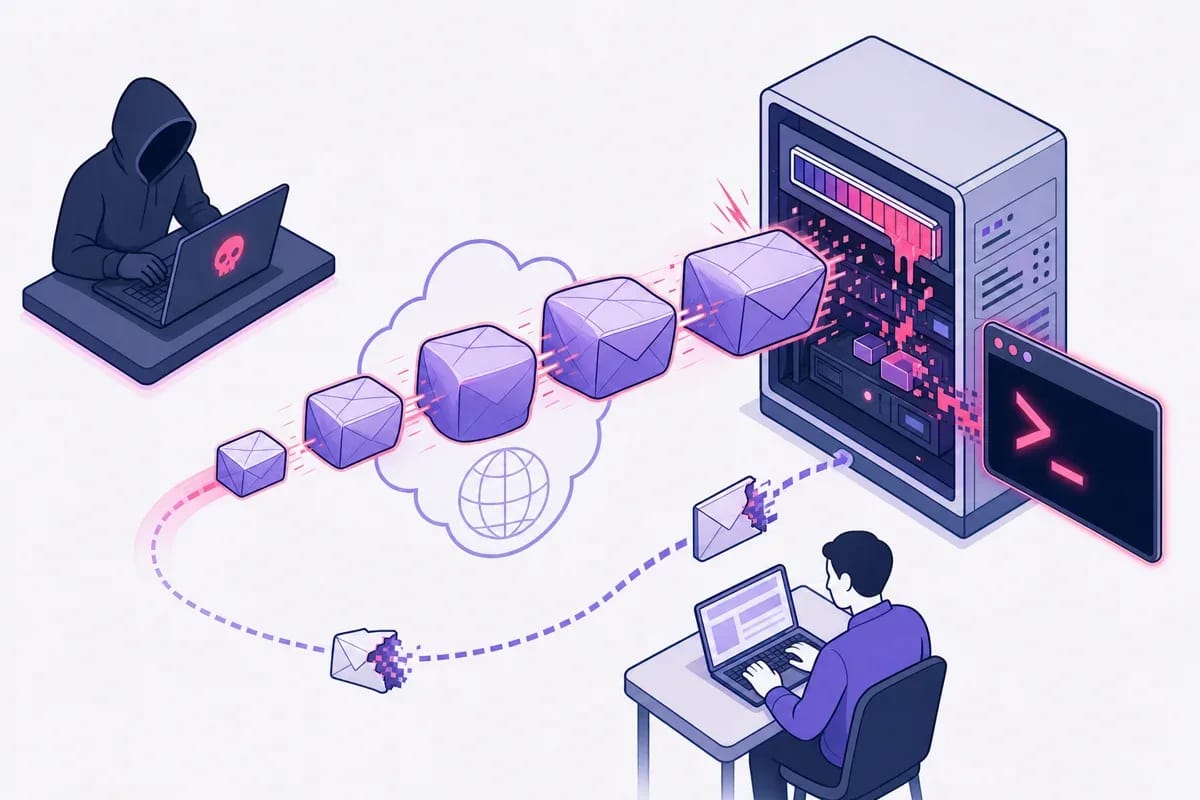
今回の件が大きく報じられたのには、4つの理由があります。
- 修正版の前に情報が漏れた:PHP公式の予告(PHP公式)と同じ頃、伏せられていた情報が外部に漏れた(piyolog)
- 攻撃コードが出回り始めた:悪用できると主張するコードがネット上に出回り始めた(GMO Flatt Security)
- 対象が桁違いに多い:影響を受けうる公開サーバーは 2,260万件以上 と推計(Unit 42。侵害の件数ではない)
- 首相が直接呼びかけた:高市首相がXで、PHPの確認と修正パッチの適用準備を求め、すぐ適用できなければサイトの一時停止も有効とした(高市早苗氏の投稿。2,700万回以上表示)
国内外の主な動き(時系列)

人気ゲーム、ネットショップ作成サービス、保育施設向けのサービス、行政のシステム、大学のサイトなど、業種を問わず停止が広がりました(piyolog。停止の理由にPHPを挙げていない組織も含む)。
PHP脆弱性 緊急対応
エンハンスドが、PHPのバージョンの確認から修正版への更新、更新できない環境での緩和策、侵害の痕跡の調査まで対応します。WordPress・Laravel などで作られたサイトや、制作会社が解散して保守の窓口が無いサイトもご相談いただけます。
影響を受けるPHPのバージョンと環境
対象のバージョン
PHP公式のアドバイザリでは、8.2.35未満・8.3.36未満・8.4.27未満・8.5.12未満が影響を受けるとされています。

注意したいのが PHP 8.1以前 です。公式の修正版は出ません。GMO Flatt Security は PHP 5・7・8系に広く影響すると考えるべきとしています。PHP公式は7.4・8.0・8.1向けの最小限の修正も公開していますが、自分でビルドする必要があります。
また、8.2系は今回の修正版で解消しますが、2026年12月31日でサポートが終わることがPHP公式から改めて案内されています。あわせて 8.3 以降への移行を計画しておきましょう。
対象の環境
PHP公式によると、PHP-FPM、Apache(mod_php)、php-cgi、FrankenPHP、LiteSpeed など、Webのリクエストを処理するあらゆるPHPの実行環境が対象です。中でも最もリスクが高いのは Apache の mod_php で、アプリケーションのコードが動く前の段階で、未認証のリクエストによって攻撃できる実証済みのコードがあるとされています。
WordPress・Laravelなどのアプリ側の対応は?
今回の脆弱性は PHPそのものの問題です。WordPress の公式ブログは、WordPress 本体の更新は不要で予定もないとしたうえで、サイトを動かしているPHPを直ちに更新するよう呼びかけています(WordPress.org)。Laravel・Symfony・Drupal なども同じで、フレームワークやプラグインを最新にしても、この脆弱性は直りません。Cloudflare も、アプリのコードやプラグインの更新だけでは修正されないと注意しています(Cloudflare)。
WordPress で会社のサイトを持っている方は、WordPressのサイトで今すぐやる3つのこともご覧ください。管理画面でのPHPのバージョンの見方、サイトヘルスの番号だけでは修正済みか分からない理由、サーバー会社別の対応状況、制作会社への確認メールのひな形をまとめています。
自社のサイトが影響を受けるか確認する方法
1. PHPを使っているシステムを洗い出す
IPAは事前準備として、自組織で開発・運用しているプログラムのうちPHPを使っているものの棚卸しを推奨しています。製品の中にPHPが組み込まれている場合は、マニュアルや開発元のセキュリティ情報で確認するよう求めています(IPA)。
見落としやすいのは次のようなものです。
- コーポレートサイトとは別に立てた、キャンペーンサイトや採用サイト
- 問い合わせフォームや予約フォームだけをPHPで動かしているサーバー
- 社内の勤怠・ワークフロー・グループウェアなど、PHPで作られた業務システム
- 制作会社に任せたままで、社内に管理者がいないサイト
2. PHPのバージョンを確認する
サーバーにログインできる場合は、次のコマンドでバージョンを確認できます。
php -v
ただし、コマンドラインのPHPと、Webサーバーが使うPHP(PHP-FPMやmod_php)のバージョンが違うことがよくあります。PHP-FPMを使っている場合は、次も確認しましょう。
php-fpm -v                    # 環境によって php-fpm8.3 -v など
apachectl -M | grep -i php    # Apache で mod_php が読み込まれているか
WordPress なら、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」でもPHPのバージョンが分かります(WordPress.org)。レンタルサーバーの場合は、各社のコントロールパネルで確認できることが多いです。
3. Linuxのパッケージは「修正済みかどうか」で判断する
Ubuntu や Red Hat 系などのLinuxディストリビューションは、PHPのバージョン番号を上げずに修正だけを取り込む(バックポート)ことがあります。PHP公式によると、ディストリビューションには事前に修正が提供されていました。番号だけで判断せず、パッケージが修正済みの版になっているかを確認してください。
たとえば Ubuntu は、サポート中のリリースの標準のPHPに修正を取り込んだパッケージを出しています(Ubuntu の案内)。
| Ubuntu | パッケージ | 修正済みの版 |
|---|---|---|
| 24.04 LTS | php8.3 | 8.3.6-0ubuntu0.24.04.13 |
| 22.04 LTS | php8.1 | 8.1.2-1ubuntu2.28 |
| 20.04 LTS 以前 | php7.4 など | Ubuntu Pro(ESM)で提供 |
このように、OS標準のパッケージなら、PHP 8.1 などでも修正が提供されている場合があります。更新したら、Apache や PHP-FPM の再起動を忘れないでください。自動更新(unattended-upgrades)で修正が入っても、再起動は別途必要です。
# Debian / Ubuntu の例
sudo apt update && apt list --upgradable 2>/dev/null | grep -i php
# RHEL / AlmaLinux / Rocky Linux の例
sudo dnf check-update | grep -i php
RHEL・AlmaLinux・Rocky Linux の修正済みのパッケージ(10月25日時点)
Red Hat は、RHEL 10・9・8 が影響を受けるとしています(RHEL 7 は CVE-2026-109619 のみ)。標準の RHEL は mod_php ではなく PHP-FPM で動く構成です(Red Hat RHSB-2026-013)。互換の AlmaLinux と Rocky Linux は、10月21日〜22日に修正済みのパッケージを出しています。
| OS | PHP(モジュール) | 修正済みの版 |
|---|---|---|
| EL10 | php 8.3 | 8.3.36-1.el10_2 |
| EL9 | php 8.0(標準) | 8.0.30-8.el9_8.1 |
| EL9 | php:8.2 / php:8.3 | 8.2.35 / 8.3.36 |
| EL8 | php:7.4 | 7.4.33-8 |
| EL8 | php:8.2 | 8.2.35 |
出典:ALSA-2026:87070・87073・87080・87151(AlmaLinux)、RLSA-2026:87072・87079(Rocky Linux)。AlmaLinux は、RHEL では修正の出ていない EL8 の php:7.2・7.3・8.0 と EL9 の php:8.1 のモジュールにも、独自の修正(版の末尾が .alma.1)を10月23日に出しています。
確かめるときは、版の番号だけでなく、末尾のリリース番号まで見ます。
rpm -q php-fpm php-common      # 入っている版
dnf module list php            # 有効なモジュールのストリーム
sudo dnf update 'php*'         # 更新したら PHP-FPM(または httpd)を再起動
sudo systemctl restart php-fpm
remi のリポジトリを使っている場合
公表の当日は更新が出ていませんでしたが、10月22日に修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)が EL8 以降向けに公開されました(remi のブログ)。dnf update で上げてください。remi の php 8.1 以前(7.4・8.0・8.1)には修正が出ていないので、8.2 以上(できれば 8.3 以上)のストリームへの切り替えが必要です。
今すぐやるべき対策

最優先:PHPを修正版に更新する
PHP公式も、完全な緩和策はなく、更新だけが安全な選択肢だとしています(PHP公式)。更新のしかたは、PHPがどこで動いているかで変わります。

再起動を忘れずに。 再起動しないと、古いPHPのワーカーが動き続けます。PHP 8.1以前は、8.3以降への移行が必要です。アプリの改修を伴うことが多いので、移行までは下の緩和策や一時停止で時間を稼ぎます。
すぐに更新できない場合の緩和策(一時しのぎ)
どれも攻撃のすべての経路は防げません。 GMO Flatt Security も、設定の無効化は緩和にとどまるとしています。
CVE-2026-109619 向け(php.ini や FPM のプールの設定で行い、すべてのワーカーを再起動):
session.upload_progress.enabled = 0
; PHP 8.5 の場合
fatal_error_backtraces = 0
CVE-2026-109618 向け:
; アプリから上書きされないよう、FPM のプールや Apache の設定で強制する
php_admin_value[memory_limit] = -1
; ファイルのアップロードが不要なら 8M、必要なら 32M 程度に絞る
post_max_size = 8M
upload_max_filesize = 8M
あわせて、次の対策も挙げられています。
- Webサーバーやリバースプロキシで、リクエストの大きさ・入力項目の数・マルチパートのパート数・ヘッダーの数を制限する
- ファイルのアップロード(マルチパートのフォーム)を使わないサイトでは、その形式のリクエストを遮断する
- PHP-FPM で
pm.max_requests=1にしてワーカーの使い回しを止める(性能は落ちる) RLIMIT_ASやRLIMIT_DATAでメモリを制限しない(かえって脆弱な処理を引き起こすおそれがあるとPHP公式が注意)
ini_set() や .user.ini での設定変更では効かない点にも注意が必要です。
WAF(Webアプリケーションファイアウォール)で時間を稼ぐ
各社のWAFが防御ルールを出しています。Cloudflare は、正式公開の約9時間前から、無料プランを含むWAFの利用者に既定で防御を適用したと発表しました(Cloudflare)。Palo Alto Networks や Akamai もシグネチャを提供しています。
ただし、Cloudflare は同時に、攻撃者がWAFをすり抜けようと攻撃の中身を変えてきていることも観測しています。WAFは更新までの時間を稼ぐものであり、PHPの更新の代わりにはなりません。
それでも対応できないなら、サイトを一時停止する
首相の投稿や WordPress.org の案内でも触れられているとおり、すぐに修正できないサーバーは、一時的に止めることがリスクを下げる有効な手段です。問い合わせフォームが止まるなどの影響はありますが、サーバーを乗っ取られて顧客情報が漏れたり、他社への攻撃の踏み台にされたりする損害と比べれば小さく済みます。
更新・移行のご相談
古いPHPのサイトは、更新するとプログラムが動かなくなることがあります。エンハンスドは、影響の調査、暫定の緩和策と WAF の設定、サポート対象のバージョンへの改修・移行、その後の保守までを一貫して承ります。
更新したあとにやるべきこと:侵害されていないかの確認
修正版を当てても、更新前にすでに侵入されていたら、その被害は消えません。AWS は公表前の10月17日から悪用の試みを観測しており、Unit 42 や Cloudflare も実際の攻撃の通信を観測したと公表しています(セキュリティ対策Lab のまとめ。watchTowr や Huntress は悪用を観測していないとしており、情報は割れています)。

エラーログでは Allowed memory size exhausted や signal 11(segfault)が目印になります。
php2shell の時系列(年表):公表前の悪用から修正版・KEV 登録まで【11月2日時点】
上の図の時系列に、各 Linux ディストリビューションの修正版や、その後の主な動きを加えた年表です。日付は各社の発表の表記によります(PHP 公式や海外の会社は協定世界時や米国の日付で書くため、日本時間では翌日になることがあります)。
| 日付 | 出来事 |
|---|---|
| 10月17日 | AWS が、おとりのサーバーで悪用の試みを観測。脆弱性の公表の4日前(AWS) |
| 10月20日 | PHP 公式が、深刻な脆弱性2件の修正版を21日14:00(協定世界時。日本時間の23時)に出すと予告(PHP公式)。同じ頃、伏せられていた情報が外部に漏れる(piyolog) |
| 10月21日 | IPA が「事前準備のお願い」を掲載(IPA)。Drupal のセキュリティチームが PSA-2026-10-20 で PHP の更新を呼びかける(Drupal) |
| 10月21日 | Cloudflare が、無料プランを含む WAF の利用者に防御を既定で適用(Cloudflare)。Akamai も検知ルールを公開(Akamai) |
| 10月21日 21時55分 | 高市首相が X で、PHP の確認と修正パッチの適用準備を呼びかける(高市早苗氏の投稿) |
| 10月21日(日本時間の夜) | PHP 公式が 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 を公開。7.4・8.0・8.1 向けには最小限のソースのパッチを用意(PHP公式) |
| 10月21日 | Red Hat が RHEL 10・9・8 の修正済みのパッケージを公開(RHSB-2026-013)。AlmaLinux(ALSA)、Ubuntu(USN-8948-1・USN-8948-2)、Debian(DSA-6574-1・DLA-4848-1)、cPanel(EasyApache 4 25.91)も修正版を公開 |
| 10月21日〜 | Palo Alto Networks・Cisco・Fortinet・Sophos・Check Point などが、自社製品への影響を公表(下の一覧) |
| 10月22日 | Rocky Linux(RLSA)と remi のリポジトリ(remi)が修正版を公開。IPA が正式な注意喚起を掲載(IPA)。Zabbix が声明(Zabbix)。悪用の試みが数百万件に(ITmedia NEWS) |
| 10月23日 | PHP 公式が、3件目の CVE-2026-115560 について、次の定期リリースまで session.upload_progress.enabled=0 を勧める(PHP公式)。AlmaLinux が、RHEL では修正の出ていない古いモジュールに独自の修正を公開。Red Hat が延長サポート版(EUS など)と RHEL 7 ELS(CVE-2026-109619 のみ)向けの修正を公開(Red Hat) |
| 10月26日 | 米国の CISA が、2件を「悪用が確認された脆弱性」の一覧(KEV カタログ)に登録。米連邦機関の対応期限は10月29日(CISA) |
| 10月27日 | IPA が注意喚起に、CISA の KEV カタログへの登録を追記(IPA) |
| 10月29日 | Palo Alto Networks の Unit 42 が、インターネットに公開された PAN-OS の管理画面を狙い、php2shell と Linux カーネルの権限昇格の脆弱性を組み合わせて root の権限を取る攻撃を報告(Unit 42) |
| 10月30日 | Cisco がアドバイザリを最終版(1.10)に更新(Cisco) |
| 11月1日 | Check Point が修正(hotfix)の案内を更新。11月11日の定例の修正パック(Jumbo Hotfix Accumulator)にも含める予定(Check Point) |
| 12月31日(予定) | PHP 8.2 のサポートが終了(PHP公式) |
各社・各製品の php2shell への対応状況(Palo Alto・Akamai・Zabbix・Drupal・RHEL ほか)
セキュリティ製品や業務システムの中にも PHP が組み込まれていることがあります。ここでは、各社の公式の発表(セキュリティアドバイザリ・公式ブログ)を2026年11月2日に確認できたものだけを載せています。公式の発表を確認できなかった会社は載せていません。各社とも更新を続けているので、使っている製品は出典で最新の状況を確かめてください。
WordPress・Cloudflare・Ubuntu・AlmaLinux・Rocky Linux・remi の対応は、この記事の上の各節で紹介しています。
| 会社・製品 | 状況(11月2日時点) |
|---|---|
| Palo Alto Networks(PAN-OS・Panorama) | 影響あり。修正版(hotfix)とシグネチャあり。悪用を確認 |
| Akamai(App & API Protector) | WAF の検知ルールを公開 |
| Zabbix | Zabbix のパッケージは PHP を含まない。PHP・OS の更新が必要 |
| Drupal | 対策は PHP の更新 |
| Red Hat(RHEL) | RHEL 10・9・8 の修正版あり。RHEL 9 の php:8.4 は修正待ち |
| Debian | Debian 13・12 の修正版あり |
| Cisco | 一部の製品が影響。修正版あり(一部は11月の予定) |
| Fortinet | 主な製品は影響なし。一部は調査中 |
| Sophos | 製品は影響なし。WAF のルールを追加 |
| Check Point | Firewall の一部の機能が影響。修正(hotfix)あり |
| cPanel(EasyApache 4) | EasyApache 4 で修正版を提供 |
Palo Alto Networks(PAN-OS・Panorama)
PAN-OS(PA シリーズ・VM シリーズ)と Panorama が影響を受ける。ブランチごとの修正版(hotfix)を公開し、Threat Prevention の Threat ID 543004 ほか(コンテンツの版 9162 以降)でも防御できる。管理画面をインターネットに公開している環境は特に危険で、悪用も確認されている。10月29日には、管理画面を狙って php2shell と Linux カーネルの脆弱性を組み合わせる攻撃が報告された。Cortex XCORE と WildFire は10月21日〜22日に Palo Alto 側で修正済み。
出典:Palo Alto Networks のアドバイザリ(10月21日公開・10月29日更新)、Unit 42。2026年11月2日確認
Akamai(App & API Protector)
2件を検知するルール(Adaptive Security Engine のルール 3000991)を10月21日に公開。既存のコマンドインジェクション対策のルールでも攻撃を和らげているとしたうえで、最も有効な防御は PHP の更新だとしている。
出典:Akamai の公式ブログ(10月21日)。2026年11月2日確認
Zabbix
10月22日に声明。PHP は Zabbix の Web 画面(フロントエンド)が使う別のソフトウェアで、Zabbix のパッケージには含まれない。安全かどうかは入っている PHP の版と、PHP や OS の更新次第だとして、PHP・OS の更新を当てるよう求めている。インターネットに公開している環境を優先。
出典:Zabbix の声明(10月22日)。2026年11月2日確認
Drupal
PSA-2026-10-20 で、修正の入った PHP への更新が唯一の完全な対策だと案内。PHP を自分で管理していれば自分で更新し、ホスティング事業者が管理していれば事業者の案内に従うよう求めている。
出典:Drupal のセキュリティ告知 PSA-2026-10-20(10月21日)。2026年11月2日確認
Red Hat(RHEL)
RHEL 10・9・8 は2件とも、RHEL 7 は CVE-2026-109619 だけが影響。10月21日に RHEL 10(php 8.3.36・php8.4 8.4.27)、RHEL 9(php 8.0・php:8.2・php:8.3)、RHEL 8(php:7.4・php:8.2)の修正を公開し、10月23日以降に延長サポート版と RHEL 7 ELS 向けも公開した。11月2日時点で、RHEL 9 の php:8.4 のストリームは「Affected」(修正待ち)。
出典:Red Hat RHSB-2026-013、Red Hat の CVE のページ。2026年11月2日確認
Debian
10月21日に、Debian 13(trixie)の php8.4 を 8.4.27-1~deb13u1(DSA-6574-1)、Debian 12(bookworm)の php8.2 を 8.2.35-1~deb12u1(DLA-4848-1)で修正。
出典:Debian のセキュリティトラッカー。2026年11月2日確認
Cisco
Expressway と Expressway Select(15.5.21 で修正)、Duo Access Gateway(3.2.0 で修正)、URWB と Unified Industrial Wireless Software(26.2.1.9、11月の予定)が影響。ISE Portal Builder は Cisco 側で修正済み。ISE、Meraki のダッシュボード、Umbrella、Webex の各製品などは影響なし。10月30日に最終版。
出典:Cisco のアドバイザリ(10月21日公開・10月30日最終版)。2026年11月2日確認
Fortinet
FortiGate(FortiOS)、FortiWeb、FortiMail、FortiClient、FortiManager、FortiAnalyzer など多くの製品は影響なし。FortiDDoS と FortiSOAR は調査中(10月28日の更新時点)。FortiClient のクラウドサービスの一部は Fortinet 側で修正済み。IPS のシグネチャ 62657・62658 で検知できる。
出典:Fortinet FG-IR-26-186(10月21日公開・10月28日更新)。2026年11月2日確認
Sophos
Sophos の製品は影響なし。ただし、販売を終えた SG UTM 向けのライセンスのサービス MyUTM が影響を受ける PHP で動いていたため、停止して更新している。Sophos Firewall v22・v23 には、WAF のルールを足すホットフィックス(緩和策)を出している。
出典:Sophos のアドバイザリ(10月21日公開)。2026年11月2日確認
Check Point
Firewall の Mobile Access Portal、Remote Access VPN(SSL Network Extender・SAML 認証)、Identity Awareness の Captive Portal、UserCheck Portal、Zero Phishing が影響。R81.20〜R82.20 などと Spark 向けの修正(hotfix)を公開し、11月11日の定例の修正パックにも含める予定。管理サーバー(Security Management)は対象外。
出典:Check Point sk1000302(10月21日作成・11月1日更新)。2026年11月2日確認
cPanel(EasyApache 4)
10月21日の EasyApache 4 25.91 で、ea-php82〜85 を修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)に更新。ea-php74・80・81 には、版の番号を変えずに修正を取り込んでいる。
出典:cPanel の EasyApache 4 の変更履歴(25.91・25.92)。2026年11月2日確認
よくある質問
php2shellとは何ですか?
2026年10月に公表されたPHPの重大な脆弱性2件(CVE-2026-109618 と CVE-2026-109619)の通称です。どちらも、ログインなしで外部からサーバー上のコードを実行される(RCE)おそれがあり、CVSS v4.0 で 9.2(Critical)と評価されています。
WordPressを最新版にすれば大丈夫ですか?
いいえ。今回の脆弱性はPHPそのものの問題なので、WordPress 本体やプラグインを更新しても直りません。WordPress を動かしているPHPを、修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)以降に更新する必要があります。確かめる手順は、WordPressのサイトで今すぐやる3つのことにまとめています。
レンタルサーバーを使っている場合、自分で何かする必要はありますか?
多くの事業者がPHPの更新やWAFの適用を進めていますが、どのバージョンのPHPを使うかを利用者が管理画面で選ぶサービスでは、古いバージョンを選んだままだと修正されないことがあります。事業者の告知を確認し、サポート対象のバージョン(8.3以降を推奨)を選んでください。
PHP 7.4 や 8.0 を使っています。どうすればいいですか?
PHP公式の修正版は提供されません。ただし、Ubuntu 22.04 の php8.1 のように、OS標準のパッケージで修正が提供されている場合があるので、まず OS の更新を確認してください。自分でビルドしたPHPや、修正が提供されない環境では、サポート対象のバージョンへの移行が根本的な対策です。移行が終わるまでは、この記事の緩和策とWAFで時間を稼ぎつつ、リスクが高い場合はサイトの一時停止も検討してください。
設定を変えれば、更新しなくても安全ですか?
安全ではありません。session.upload_progress.enabled=0 や memory_limit=-1 などの設定は、攻撃の一部の経路を塞ぐ一時しのぎです。PHP公式も、完全な緩和策はなく、更新だけが安全な選択肢だとしています。
いつ以降のログを調べればいいですか?
2026年10月17日以降です。AWS が、脆弱性の公表の4日前の10月17日に悪用の試みを観測しているためです。
CVSS 9.2とはどのくらい危険ですか?
CVSSは脆弱性の深刻度を0.0〜10.0で表す国際的な指標で、9.0以上は最も深刻な「Critical(緊急)」に当たります。今回は、ネットワーク越しにログインなしで攻撃でき、成功するとサーバーを乗っ取られるおそれがあるため、この評価になっています。
まとめ
- PHPに、認証なしでサーバーを乗っ取られるおそれのある脆弱性2件(php2shell、CVE-2026-109618・109619、CVSS 9.2)が見つかった
- 修正版は PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35。PHP 8.1以前は公式の修正がなく、移行が必要
- WordPress・Laravel などアプリ側の更新では直らない。PHPそのものの更新と、PHP-FPM・Apache の再起動が必要
- すぐ更新できないなら、緩和策・WAF・サイトの一時停止で時間を稼ぐ
- 更新したあとも、10月17日以降のログを確認し、侵害の痕跡がないかを調べる
PHPで動くサイトは、作ったあと何年も更新されないまま動き続けていることが少なくありません。今回をきっかけに、どのサーバーで、どのバージョンのPHPが動いているかを一覧にし、定期的に更新する体制を整えておくことをおすすめします。
PHP に限らず、Webサイト全体で何をどの順に守ればよいかは、Webサイト・ホームページのセキュリティ対策ガイドにまとめています。CMS・PHP・サーバー・ドメイン・運用の5つの層の考え方、今日・今月・年内の優先順位つきチェックリスト、改ざんに気づいたときの手順を解説しています。
参考資料
- PHP公式ニュース(セキュリティアドバイザリ・各修正版のリリース告知)
- GHSA-w8hw-w9fx-j79w(CVE-2026-109618)- PHP公式アドバイザリ
- GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)- PHP公式アドバイザリ
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について - IPA
- PHP2Shell の公表前の悪用を MadPot で特定 - AWS
- PHP「緊急」脆弱性悪用の試み、数百万件に - ITmedia NEWS
- 高市早苗氏のXへの投稿(2026年10月21日)
- PHPの重大な脆弱性「php2shell」の概要と対応指針 - GMO Flatt Security Blog
- 修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた - piyolog
- CVE-2026-109618・CVE-2026-109619 の脅威情報 - Palo Alto Networks Unit 42
- PHPの脆弱性に対するWAFの防御 - Cloudflare Blog
- Critical PHP Security Release - WordPress.org
- php2shell の修正版の提供について - Ubuntu
- PHPの重大な脆弱性 php2shell 修正版公開、悪用試行と各社の防御策 - セキュリティ対策Lab
次に読む
この記事に関わるエンハンスドの事業
- AIアクセラレーション事業AI × セキュリティ生成AIやAIエージェントを業務に取り入れる際のリスク評価、利用ルールの整備、情報漏えい対策から、AIを組み込んだシステムの安全設計、AIを活用したセキュリティ運用までを支援します。
- AI駆動開発事業エンタープライズCMSSitecoreなどのエンタープライズCMSを活用し、企業サイト・ブランドサイトや、複数サイト・多言語サイトの構築から運用・改善までを支援します。
- AI駆動開発事業クラウドネイティブ対応Microsoft Azureなどのクラウドを前提に、コンテナやサーバーレス、マネージドサービスを活用したシステムの設計・開発から運用までを支援します。
AI活用・無料相談
脆弱性への対応、社内だけで抱えていませんか
PHP や WordPress などの脆弱性が見つかったとき、影響があるかの確認から、更新・移行、侵害されていないかの調査まで、エンハンスドがお手伝いします。
- 影響があるかの確認
- PHP・WordPress などの更新と移行
- 侵害されていないかの調査
ご相談は何度でも無料です。まずはお気軽にお問い合わせください。